

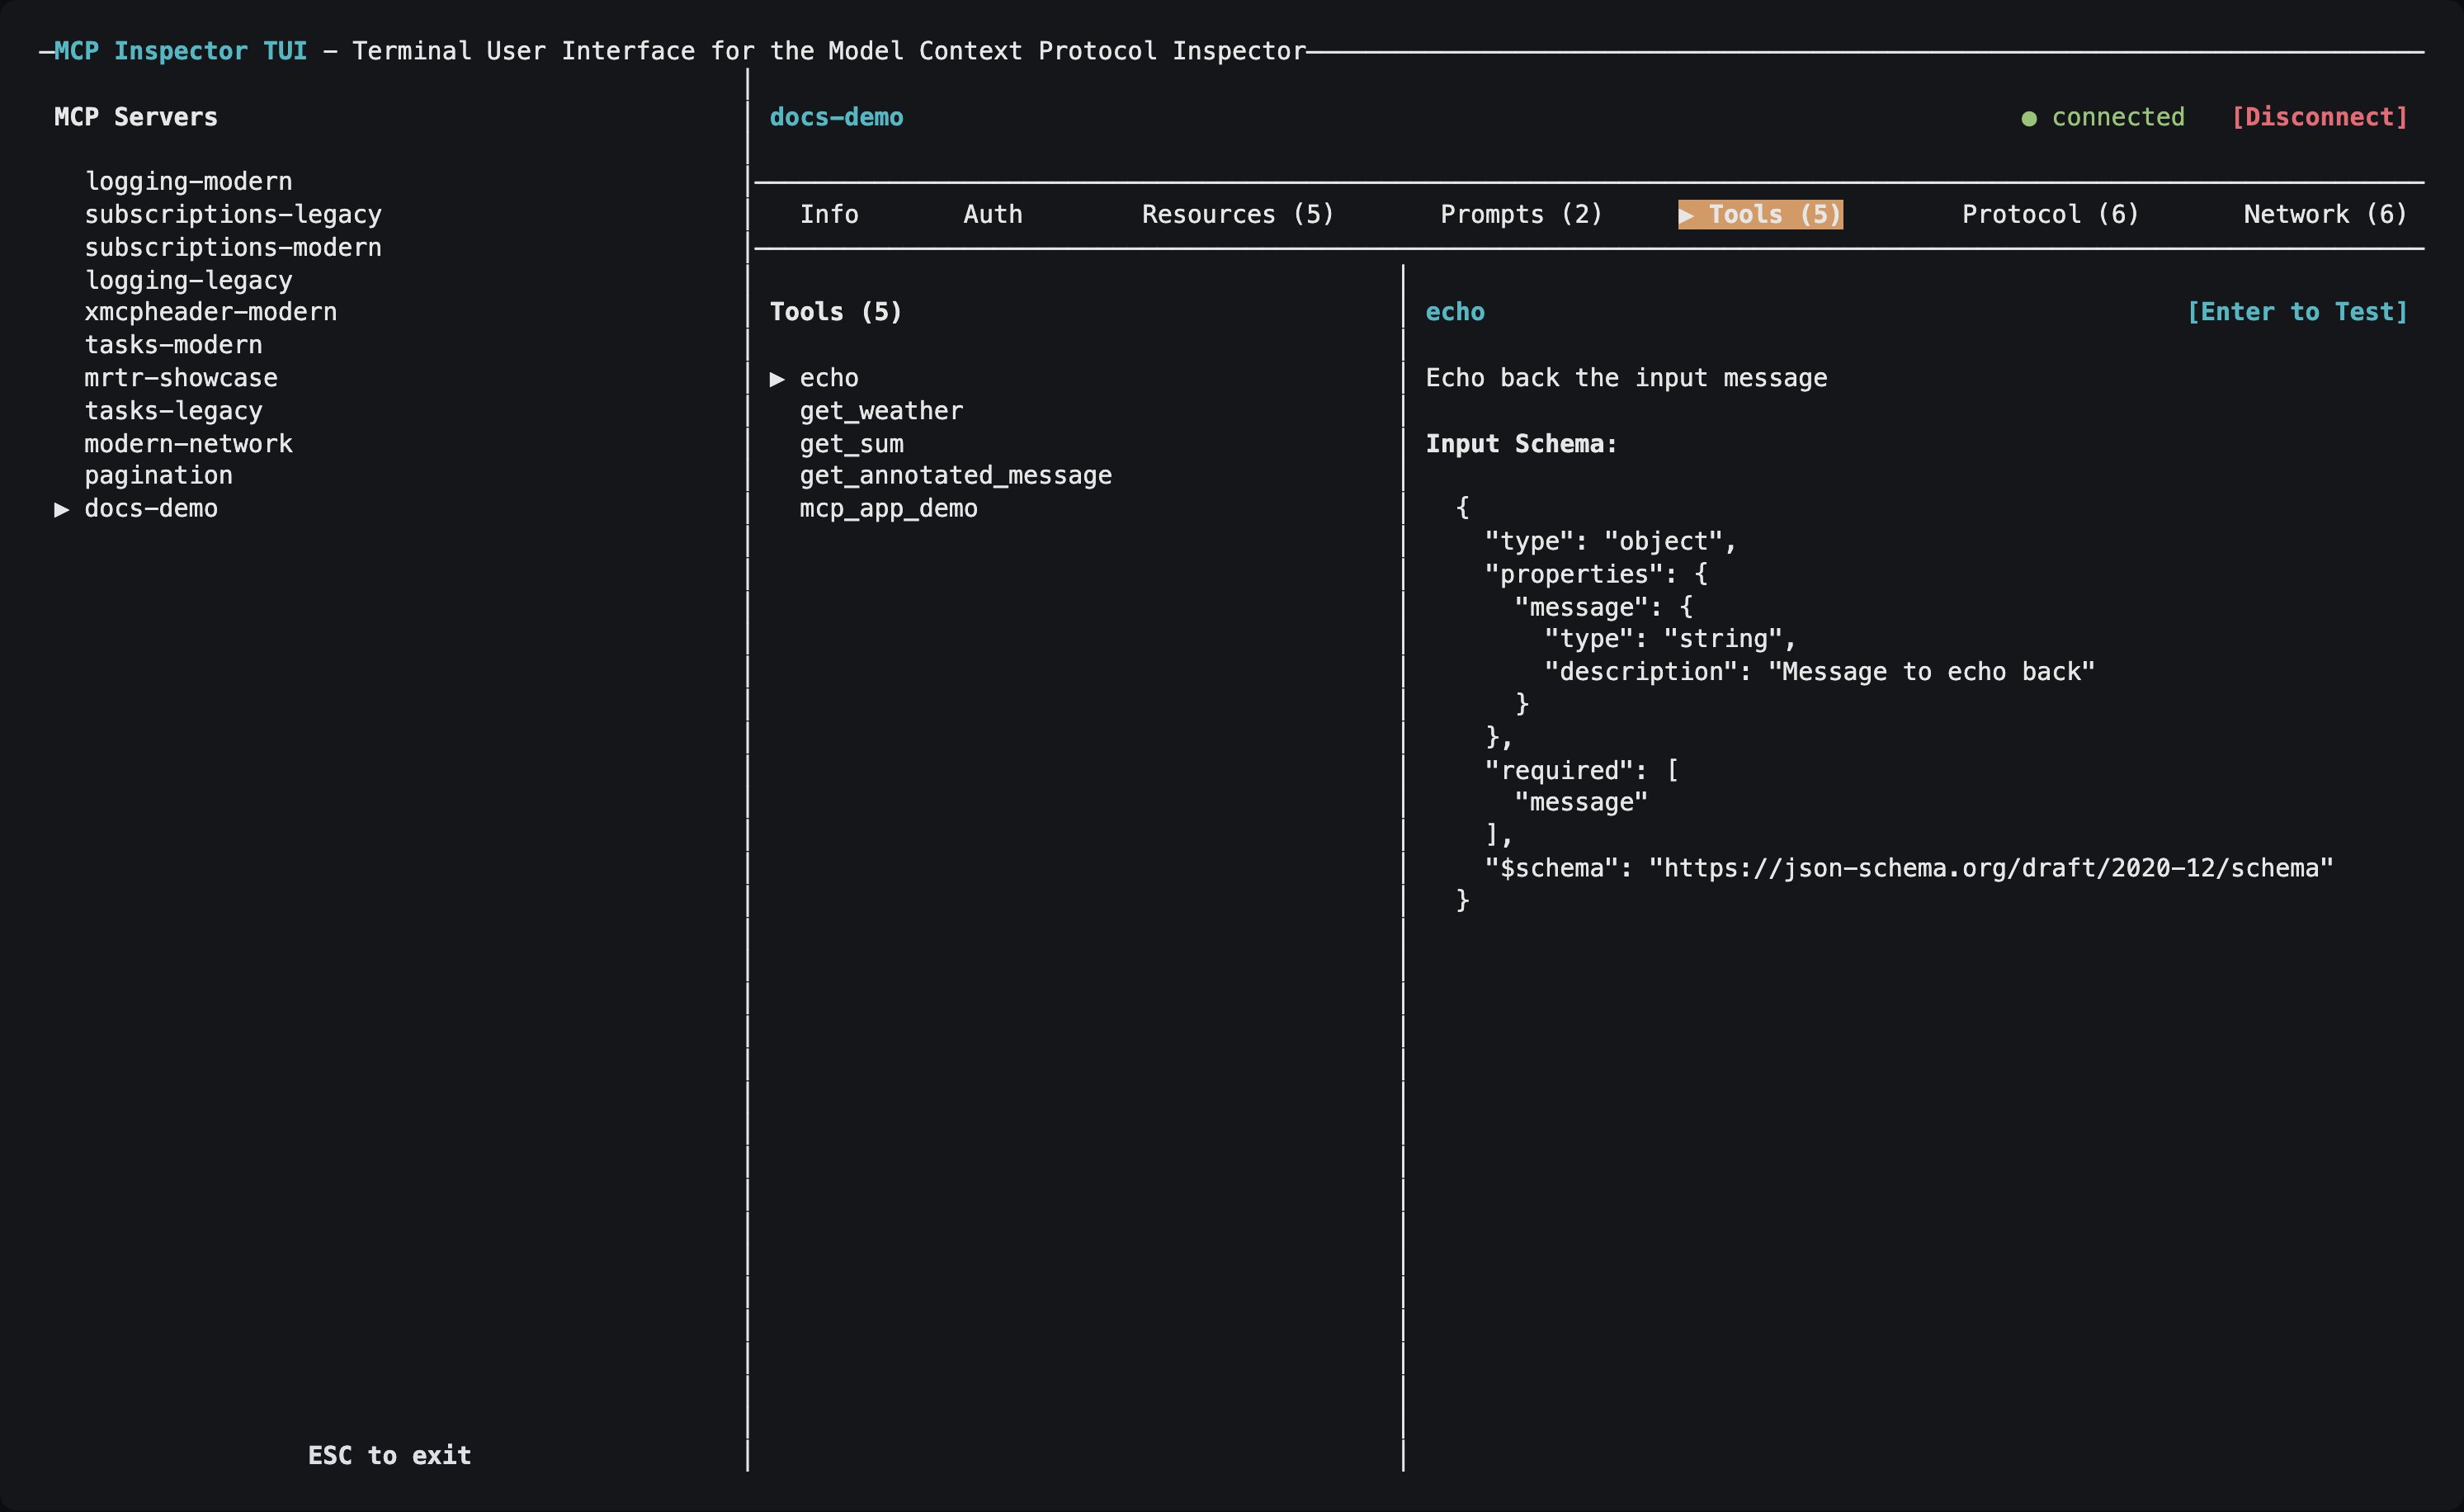
连接到服务器的 TUI,位于工具标签页,显示某个工具的输入架构。
选择服务器
与 CLI 不同,TUI 没有用于选择单个条目的--server <name> 标志;它会从目录或配置文件中读取服务器,加载其中的每台服务器,并让你从屏幕上的列表中进行选择:
--catalog 或 --config,也没有临时目标,则使用默认的可写目录 ~/.mcp-inspector/mcp.json。请参阅配置和标志。
TUI 还接受共享服务器选择标志(--server-url、--transport、--header、-e、--cwd)以及用于临时服务器的 --protocol-era,还接受OAuth 客户端标志(--client-id、--client-secret、--client-metadata-url、--client-config、--callback-url)。
标签
加速键优先避免冲突,而不是始终取首字母:协议使用
p,因此提示使用 m;控制台使用 o,因为 c 是全局连接操作。任务使用 s(这是它唯一可用的字母),因此订阅使用 u,Skills 使用 k。
认证、网络和控制台只会在对应的传输方式适用时显示;订阅、Skills 和任务只会在已连接的服务器支持它们时显示。
导航
没有打开对话框时,随时按
? 可查看完整的按键绑定参考,包括活动标签页专用的按键。
授权 HTTP 服务器
- 选择一个 HTTP 或 SSE 服务器,然后按
c进行连接。 - 如果服务器需要授权,TUI 会自动启动 OAuth,并在浏览器中打开授权 URL。
- 当浏览器重定向到 TUI 的回环监听器时,连接会自动完成,无需再次按
c。 - 使用 Auth 选项卡查看生成的 OAuth 状态,或将其清除。
http://127.0.0.1:6276/oauth/callback。端口特意设为固定值:预注册的(静态)OAuth 客户端、客户端 ID 元数据文档(CIMD)或企业管理的 IdP 都需要预先知道重定向 URI。注册一次该 URI 后,即可跨会话使用。在浏览器位于另一台机器上的远程主机上,请转发回调端口,使重定向能够到达此监听器;请参阅回调 URL。
这样做的代价是,同一时间只能有一个 TUI OAuth 流程占用该端口;第二个并发流程会因 EADDRINUSE 而失败。要覆盖此设置,请传入 --callback-url 或设置 MCP_OAUTH_CALLBACK_URL:为每个实例使用不同的固定端口,或者在授权服务器动态注册重定向 URI 时使用 http://127.0.0.1:0/oauth/callback,以使用由操作系统分配的临时端口。
目录中的服务器级 OAuth 字段(静态客户端 ID/密钥、作用域、企业管理标志)会自动应用。安装范围的设置(CIMD、企业 IdP)来自 ~/.mcp-inspector/storage/client.json,该文件也是 Web 客户端 Client Settings 对话框写入的文件。使用 --client-config 或 MCP_CLIENT_CONFIG_PATH 可指定其他配置文件。
请参阅授权以了解完整信息。
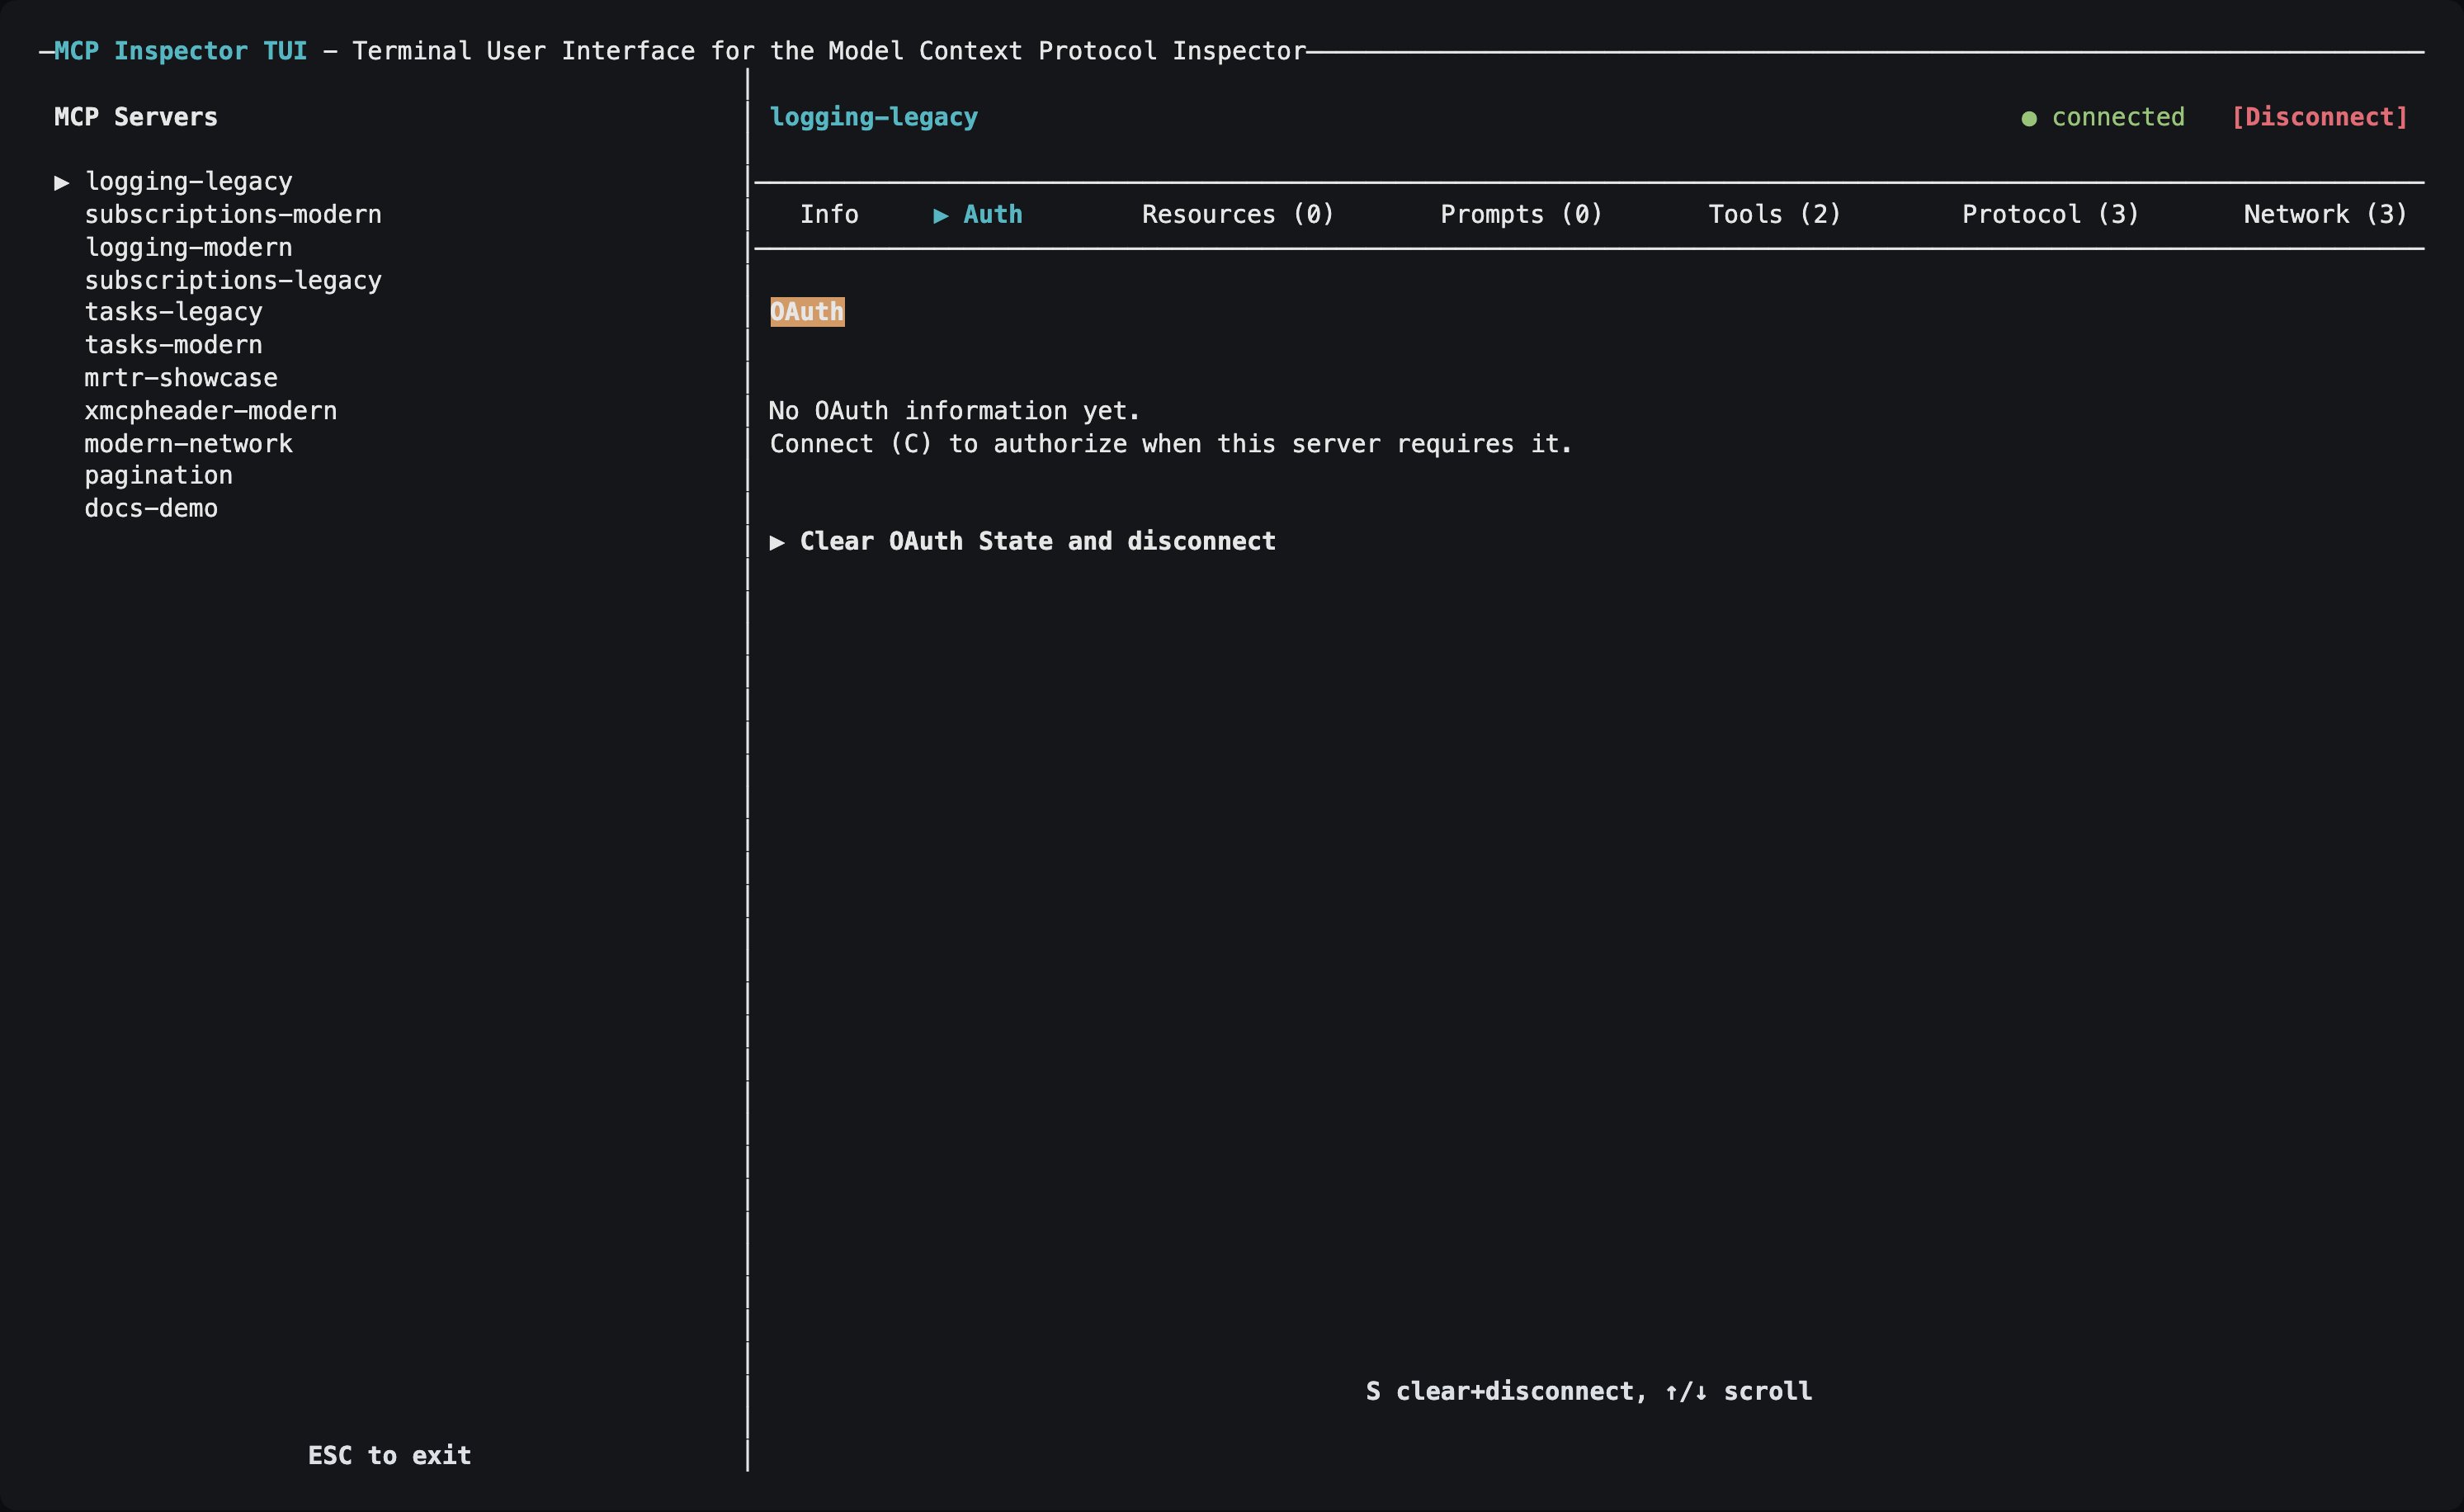
Auth 选项卡。它显示与 Web 客户端 Connection Info 中相同的 OAuth 字段;在尚未进行任何授权之前,会显示当前还没有 OAuth 信息。